tech.fanpage.it
Giudichi questo articolo interessante, Condividi su facebook
Adv |
Ti può anche interessare |
|
|
|
Articoli Recenti |
|
Categorie:


Adv |
Ti può anche interessare |
|
|
|
Articoli Recenti |
|
Categorie:
Categorie:
|
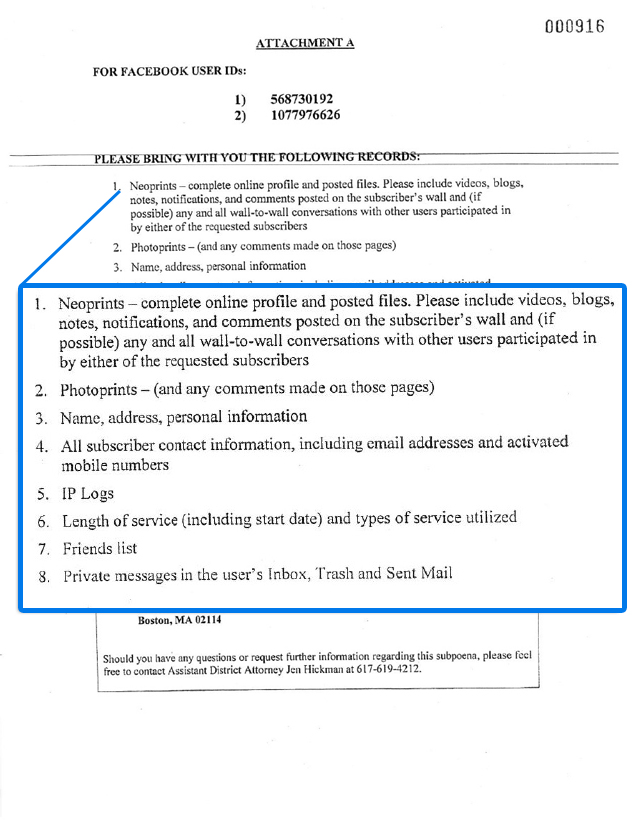
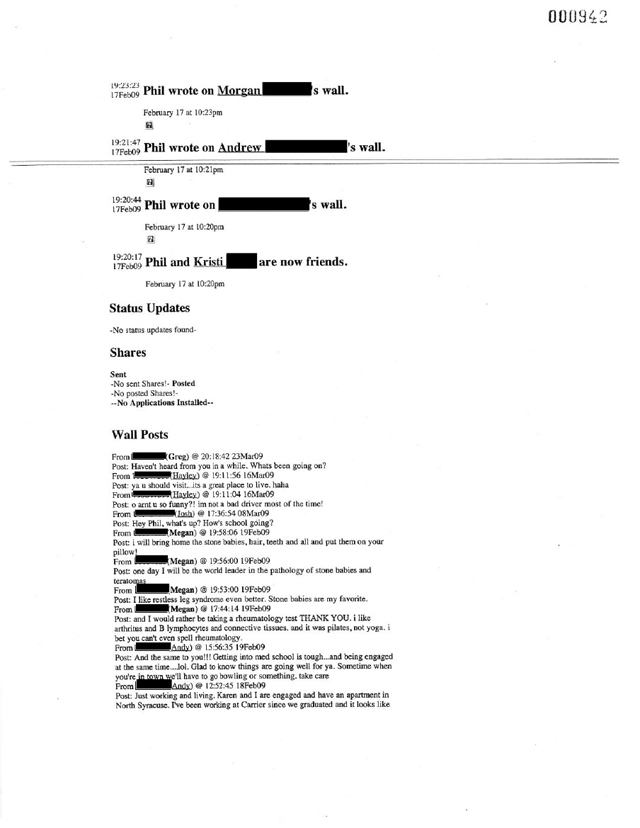
Yahoo ha citato in giudizio Facebook per aver utilizzato oltre 10 brevetti che includono metodi e sistemi per la pubblicità sul web, aprendo la prima grande battaglia legale tra aziende tecnologiche avanzate in social media.
La causa, presentata a San Jose, California, alla Corte Federale lunedi, segna una escalation del contenzioso brevettuale che ha già travolto il settore smartphone, tablet ed i sostenitori del high-tech come Apple Inc., Microsoft Corp. e Motorola Mobility Holdings Inc.
La causa sui brevetti Yahoo segue l'annuncio di Facebook che inizierà dei nuovi piani per un'offerta pubblica che potrebbero aumentare il valore della società a circa $ 100 miliardi.
Il portavoce di Facebook, Jonathan Thaw, ha detto "Facebook ha appreso della causa attraverso i media. Siamo delusi dal fatto che Yahoo, un partner commerciale di lunga data e una società che ha sostanzialmente beneficiato dalla sua associazione con Facebook, ha deciso di ricorrere al contenzioso. Sono fiducioso, Yahoo prevarrà."
"Purtroppo, la questione rimane irrisolta con Facebook
e siamo costretti a rivolgersi alla Corte Federale", ha detto la società in un comunicato.
Yahoo, una delle società pioniere del web, ha visto i propri ricavi diminuire in questi ultimi anni nel momento in cui i rivali come Facebook e Google hanno prosperato. Nel mese di gennaio, Yahoo ha nominato l'ex presidente di PayPal Scott Thompson come nuovo Amministratore Delegato, in sostituzione di Carol Bartz, che è stato licenziato nel mese di settembre.
Yahoo ha detto che alla fine del mese scorso ha chiesto a Facebook che gli venissero pagati i costi di licenza sui suoi brevetti, come altre società hanno già accettato di fare.
Colleen Chien, un professore di legge a Santa Clara nella Silicon Valley, ha detto "Come una proposizione generale, quando una società è in procinto di quotarsi in borsa, l'ultima cosa di cui ha bisogno è di essere coinvolta in un knock-down. Questo potrebbe rendere Facebook più disposta a risolvere i suoi problemi con Yahoo".
Yahoo ha utilizzato tecniche simile a suo vantaggio in passato. Google ha accettato di emettere azioni a Yahoo nove giorni prima che Google fosse quotata in borsa nel 2004 in cambio di una licenza per brevetti Yahoo. Google successivamente ha preso 201 milioni di dollari di oneri non-cash.
Nella Causa si legge, "Facebook è stato considerato uno dei peggiori siti di intrattenimento perinserirvi pubblicità", questo prima di adeguare per se le idee di Yahoo.
"Mr. Mark Zuckerberg, fondatore e Amministratore Delegato di Facebook, ha ammesso che il design di Facebook non è attuale e che si basa su idee altrui".
Solo due dei 10 brevetti in questione sono direttamente connessi alle tecnologie utilizzate per i social networking. La maggior partesono sulla pubblicità online.
Redatto da Frank Ricci
|
Categorie:
Categorie:
Categorie:
Categorie:
ACTA . Free Internet . www
![]() |
| Manifestazione Anti-ACTA a Francoforte |
Categorie:
ACTA . Free Internet . www . XCIX News
Categorie:
ACTA . Free Internet . www . XCIX News
![]() |
| Karel de Gucht, Commissario per il Commercio |
Categorie:
Anonymous . DDos Attack. . Guerra Digitale . www . XCIX News
Categorie:
Categorie:
Nella sicurezza informatica DoS, scritto con la maiuscola al primo e terzo posto, è la sigla di Denial of Service, letteralmente Negazione del Servizio. Si tratta di un attacco informatico in cui si cerca di portare il funzionamento di un sistema informatico che fornisce un servizio, ad esempio un sito web, al limite delle prestazioni, lavorando su uno dei parametri d'ingresso, fino a renderlo non più in grado di erogare il servizio.
DESCRIZIONE. Gli attacchi vengono abitualmente attuati inviando molti pacchetti di richieste, di solito ad un server Web, FTP o di posta elettronica saturandone le risorse e rendendo tale sistema "instabile", quindi qualsiasi sistema collegato ad Internet e che fornisca servizi di rete basati sul TCP è soggetto al rischio di attacchi DoS. Inizialmente questo tipo di attacco veniva attuato da "hacker", come gesto di dissenso etico nei confronti dei siti web commerciali e delle istituzioni.
Oggi gli attacchi DoS hanno la connotazione decisamente più "criminale" di impedire agli utenti della rete l'accesso ai siti web vittime dell'attacco. Per rendere più efficace l'attacco in genere vengono utilizzati molti computer inconsapevoli, detti zombie, sui quali precedentemente è stato inoculato un programma appositamente creato per attacchi DoS e che si attiva ad un comando proveniente dal cracker creatore. Se il programma maligno si è diffuso su molti computer, può succedere che migliaia di PC violati da un cracker, ovvero una botnet, producano inconsapevolmente e nello stesso istante un flusso incontenibile di dati che travolgeranno come una valanga anche i link più capienti del sito bersaglio.
Non solo i sistemi server possono essere vittime di un attacco DoS, bensì anche semplici utenti e client. Sebbene questi attacchi siano molto meno frequenti e di nessun interesse per i cosiddetti cracker.
La probabilità sempre minore di incontrare sistemi veramente vulnerabili ha fatto sì che siano diminuiti gli attacchi DoS più eclatanti, però si è scoperta un'estrema vulnerabilità della rete per l'aumento costante della potenza operativa degli attuali personal computer e dell'accesso ad Internet tramite i sistemi DNS.
L'implementazione del protocollo TCP/IP, che non garantisce particolare sicurezza sull'identificazione dei mittenti di pacchetti ma anzi ne protegge l'anonimato, può venir sfruttato per mascherarne la vera provenienza.
Trattandosi di connessioni apparentemente legittime, è impossibile bloccarle senza interrompere anche il flusso realmente inoffensivo. Però limitando drasticamente il numero di sessioni aperte simultaneamente l'impatto dell'attacco si riduce considerevolmente senza limitare il flusso dei pacchetti regolari.
Anche limitando il discorso al blocco di un sito web, esistono, e sono stati utilizzati, parecchi modi di ottenere questo risultato.
TASSONOMIA DELL'ATTACCO. Lo scopo di questo attacco è saturare la backlog queue con richieste di attivazione di un servizio (TCP SYN settato) oltre la scadenza dei relativi timeout e non consentendo alla vittima di completare il 3-way handshake, in questo modo non sarà in grado di gestire i SYN leciti a cui verrà negato il servizio.
TIPOLOGIE D'ATTACCO. Attacco diretto: l'attaccante interagisce direttamente con la vittima. In questo caso l'attaccante si dice reale e la vittima si dice di primo livello.
Attacco indiretto: l'attaccante sfrutta terze parti per colpire la vittima. In questo caso l'attaccante si dice riflesso, le terze parti si dicono vittime di secondo livello e la vittima finale si dice vittima di primo livello.
ATTACCHI DA PIU' HOST. In questi attacchi il bersaglio viene attaccato contemporaneamente da più fonti, rendendo difficile rintracciare l'attaccante originario.
DDoS. Una variante di tale approccio è il DDoS (Distributed Denial of Service) dal funzionamento identico ma realizzato utilizzando numerose macchine attaccanti che insieme costituiscono una botnet.
Gli attaccanti tendono a non esporsi direttamente, dato che per le forze dell'ordine sarebbe relativamente semplice risalire ai computer utilizzati per l'attacco. Gli attaccanti, per evitare di essere individuati e per avere a disposizione un numero sufficiente dicomputer per l'attacco inizialmente, infettano un numero elevato di computer con dei virus o worm che lasciano aperte delle backdoor a loro riservate. I computer che sono controllati dall'attaccante vengono chiamati zombie.
Tutti i computer infettati entrano a far parte di una botnet, a libera disposizione dell'attaccante: una nota interessante è data dalla distinzione tra le macchine che eseguono un Sistema Operativo Windows (definiti, in gergo, rxbot) e quelle che invece eseguono un sistema Unix, particolarmente adatte all'UDP Flooding (Flooding sul protocollo UDP).
Una particolarità degli zombies Windows è data dalla possibilità, per l'attaccante, di programmare un trojan in grado di diffondersi automaticamente a tutta una serie di contatti presenti sul computer infettato (definita, in gergo, funzione di auto-spreading): contatti contenuti nella rubrica degli indirizzi e nei contatti di programmi di Instant Messaging, come Microsoft Messenger, permettendo così al computer zombie di infettare, in maniera completamente autonoma, altre macchine che, a loro volta, diverranno parte della botnet dell'attaccante.
Quando il numero di zombies è ritenuto adeguato, o quando viene a verificarsi una data condizione, i computer infetti si attivano e sommergono il server bersaglio di richieste di connessione. Con l'avvento della banda larga il fenomeno dei DDOS sta assumendo proporzioni preoccupanti, dato che attualmente esistono milioni di persone dotate di una connessione ad Internet molto veloce e permanente ma con scarse o nulle conoscenze e contromisure riguardanti la sicurezza informatica.
Il danno maggiore dell'attacco di tipo DDoS è dovuto principalmente alla "asimmetria" che si viene a creare tra "la" richiesta e le risposte correlate in una sessione DNS (Domain Name System). Il flusso enorme di risposte generato provocheranno nel sistema una tale "inondazione" di traffico rendendo il server inadeguato alla gestione delle abituali funzioni on-line.
Inoltrando, al Sito preso di mira, una risposta di alcuni Kilobyte, per ogni richiesta contenente solo pochi bytes, si ottiene un'amplificazione esponenziale tale da saturare i canali dati più capienti, raggiungendo con il DDoS livelli finora inattuabili con gli altri tipi di attacco DoS.
Le configurazioni predefinite, standard e quelle "consigliate" di Firewall si rivelano utili a contrastare solo gli "attacchi" sferrati dall'esterno, ad esempio di un'azienda, ma poiché il traffico in Rete gestito tramite sistema DNS è vitale, per fronteggiare questo tipo di attacco non si potranno attuare le stesse strategie impiegate nei confronti degli attacchi ai Ping.
Quindi il Network manager dovrà tenere scrupolosamente sotto controllo e monitoraggio i canali di flusso dati e, per escludere l'intervento o contrastare l'azione di un cracker, riconfigurerà il DNS responsabile del sito.
Categorie:
Categorie:
99% . Free Internet . www
![]() |
| Sreenshot del sito whyweprotest.net |
Freedom of Information "Ogni individuo ha diritto alla libertà di opinione e di espressione incluso il diritto di libertà di avere opinioni senza interferenze e di cercare, ricevere e diffondere informazioni e idee attraverso ogni mezzo e senza limiti di frontiere." - Articolo 19 della Dichiarazione delle Nazioni Unite sui Diritti Umani UniversaliUn filo comune che lega molti utenti Internet e li spinge verso Anonymous è il concetto che le informazioni sono, per loro natura, libere, e che la comunicazione dovrebbe essere altrettanto libera. La condivisione aperta e l'espressione di idee e opinioni, per quanto controversa o divergenti, è la pietra angolare di tutte le società libere.Questa capacità consente ai singoli di determinare il proprio destino, la giustizia è possibile solo quando l'influente non può obbligare gli altri a rimanere in silenzio sugli abusi.
Come puoi essere utile Si può iniziare semplicemente prendendo coscienza di queste importanti questioni preparandosi a dare il proprio contributo. Si può aderire in completa libertà aiutando le proteste che si levano in tutto il mondo. Tuttavia, gran parte della censura più estrema e la soppressione delle informazioni è concentrata in paesi lontani, impedendo agli attivismo di portare un supporto più concreto. Ma tali situazioni presentano ottime opportunità per l'attivismo su internet.
Sia per le strade che su internet, si può essere coinvolti. Ci sono molti modi per contribuire: ricerca di informazioni sul terreno, ricerca o consulenza su progetti di legge, contribuendo con iniziative di sensibilizzazione, raccolta di fondi e organizzando o partecipando a proteste locali sono solo alcune delle tante possibilità.
Censura La censura è il principale nemico della libertà di parola e di informazione. Quando il presidente tunisino Ben Ali ha bloccato l'accesso ai documenti di Wikileaks relativi alla corruzione all'interno della famiglia reale, Anonymous ha assistito gli attivisti tunisini nel rendere quei materiali disponibili ed ha fornito risorse di comunicazione per i manifestanti. Storicamente, Anonymous ha lavorato con numerosi gruppi, per garantire una piattaforma dove discutere di argomenti impopolari, anche sotto regimi estremamente ostili.
Categorie:
![]() |
| Esempio di "meme" |
![]() |
| Christopher Poole fondatore a 15 anni di 4chan.org |
![]()
Copia ed incolla questo codice HTML per incorporare nel tuo sito il banner di XCIX News.
Quando l'avrai fatto ti invitiamo a mandarci una e-mail qui con il tuo logo/banner ed una piccola descrizione del tuo sito.
Questo blog non rappresenta una testata giornalistica in quanto viene aggiornato senza alcuna periodicità . Non può pertanto considerarsi un prodotto editoriale ai sensi della legge n° 62 del 7.03.2001. L'autore non è responsabile per quanto pubblicato dai lettori nei commenti ad ogni post.Verranno cancellati i commenti ritenuti offensivi o lesivi dell’immagine o dell’onorabilità di terzi, di genere spam, razzisti o che contengano dati personali non conformi al rispetto delle norme sulla Privacy. Alcuni testi o immagini inserite in questo blog sono tratte da internet e, pertanto, considerate di pubblico dominio; qualora la loro pubblicazione violasse eventuali diritti d'autore, vogliate comunicarlo via email. Saranno immediatamente rimossi.L'autore del blog non è responsabile dei siti collegati tramite link né del loro contenuto che può essere soggetto a variazioni nel tempo.